

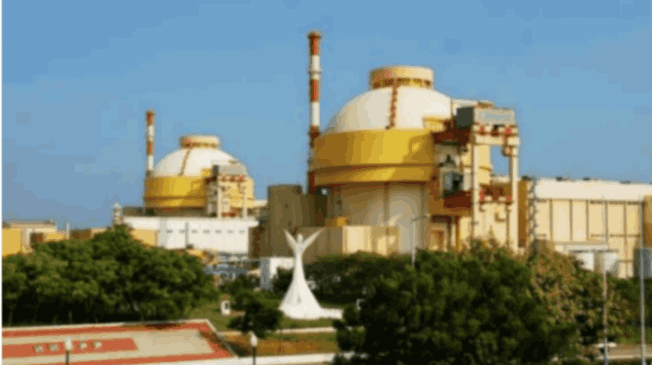
चेन्नई। भारत के सबसे बड़े कुडनकुलम न्यूक्लियर पावर प्लांट से जुड़े संवेदनशील दस्तावेज कथित तौर पर डार्क वेब पर लीक होने का मामला सामने आया है। अंतरराष्ट्रीय समाचार एजेंसी रॉयटर्स की रिपोर्ट के अनुसार, ‘World Leaks’ नामक हैकर समूह ने दावा किया है कि उसने प्लांट से जुड़े हजारों दस्तावेज सार्वजनिक किए हैं। इनमें कथित तौर पर प्लांट के कुछ हिस्सों के ब्लूप्रिंट, कंट्रोल रूम का लेआउट, सप्लायर्स की सूची और अन्य तकनीकी रिकॉर्ड शामिल हैं।
बताया जा रहा है कि संबंधित सर्वर मई 2026 में साइबर हमले का शिकार हुआ था, जबकि जून के अंत में डेटा लीक होने का दावा किया गया। अब यह मामला सार्वजनिक होने के बाद जांच तेज कर दी गई है।
रिलायंस ग्रुप ने मानी सर्वर हैकिंग की बात
कुडनकुलम न्यूक्लियर पावर प्लांट की यूनिट-3 और यूनिट-4 परियोजना पर काम कर रही रिलायंस इंफ्रास्ट्रक्चर ने स्वीकार किया है कि उसके थर्ड-पार्टी डेटा सेंटर सेवा प्रदाता योट्टा (Yotta) के सर्वर में साइबर सुरक्षा से जुड़ी घटना हुई थी। कंपनी के अनुसार, इसकी जानकारी संबंधित सरकारी एजेंसियों को दे दी गई है।
डेटा लीक कैसे हुआ? जानिए 6 अहम बातें
- रिलायंस इंफ्रास्ट्रक्चर कुडनकुलम न्यूक्लियर पावर प्लांट की यूनिट-3 और यूनिट-4 परियोजना का प्रमुख ठेकेदार है।
- परियोजना से संबंधित कुछ डेटा थर्ड-पार्टी डेटा सेंटर कंपनी योट्टा के सर्वर पर सुरक्षित रखा गया था।
- योट्टा ने 29 मई 2026 को अपने सर्वर पर संदिग्ध गतिविधियों का पता लगाया और साइबर हमले को रोकने का दावा किया।
- जून के अंत में रिलायंस ने योट्टा को सूचित किया कि World Leaks नामक हैकर समूह डेटा चोरी का दावा कर रहा है।
- हैकर समूह ने डार्क वेब पर लगभग 8.58 लाख फाइलों में से करीब 19 हजार संवेदनशील दस्तावेज अपलोड करने का दावा किया।
- लीक दस्तावेजों में कथित रूप से ब्लूप्रिंट, सप्लायरों की जानकारी, निरीक्षण रिपोर्ट, तकनीकी रिकॉर्ड और बैठकों से जुड़े दस्तावेज शामिल हैं।
जांच में जुटीं एजेंसियां
न्यूक्लियर पावर कॉर्पोरेशन ऑफ इंडिया लिमिटेड (NPCIL) और रिलायंस इंफ्रास्ट्रक्चर संयुक्त रूप से मामले की समीक्षा कर रहे हैं। वहीं भारतीय कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) भी साइबर हमले और कथित डेटा लीक की जांच कर रही है।
डेटा लीक से कितना बड़ा खतरा?
साइबर और परमाणु सुरक्षा विशेषज्ञों का मानना है कि यदि डार्क वेब पर उपलब्ध दस्तावेज वास्तविक हैं, तो इनके जरिए कोई भी हमलावर न्यूक्लियर पावर प्लांट की सप्लाई चेन, सपोर्ट सिस्टम और सुरक्षा व्यवस्था को बेहतर ढंग से समझ सकता है। इससे भविष्य में साइबर हमलों या अन्य सुरक्षा जोखिमों की आशंका बढ़ सकती है।
2019 में भी हुआ था साइबर हमला
यह पहला मामला नहीं है। वर्ष 2019 में भी कुडनकुलम न्यूक्लियर पावर प्लांट के प्रशासनिक नेटवर्क में उत्तर कोरिया से जुड़े एक हैकर समूह का मैलवेयर मिलने की पुष्टि हुई थी। हालांकि उस समय NPCIL ने स्पष्ट किया था कि प्लांट की परिचालन (ऑपरेशनल) प्रणाली पूरी तरह सुरक्षित रही थी और बिजली उत्पादन पर कोई असर नहीं पड़ा था।